Mbështet E Vërteta.al . Nëse mendoni se gazetaria duhet të jetë e lirë, e verifikuar dhe pranë qytetarit, na ndihmoni të vazhdojmë. IBAN – Credins Bank AL50212110090000000002316105 SWIFT/BIC: CDISALTR
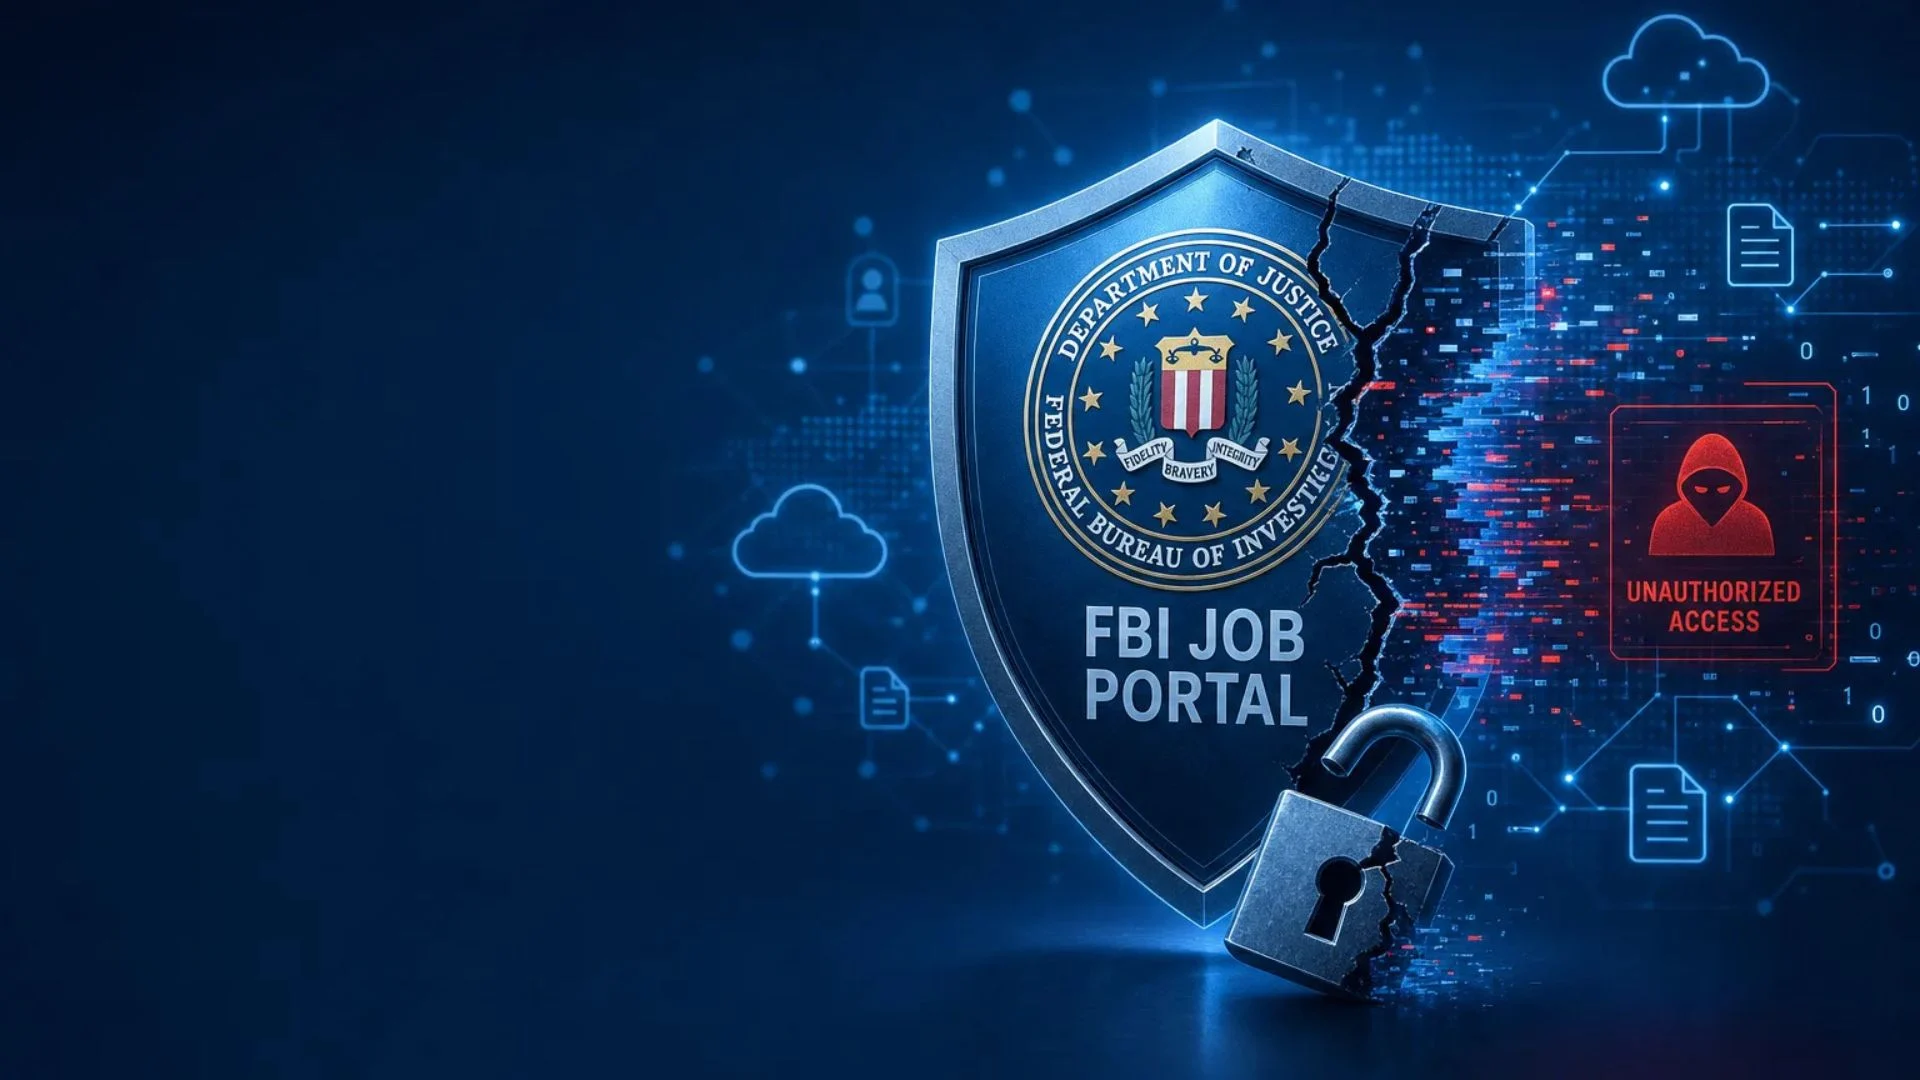
Një sulm kibernetik ndaj portalit të rekrutimit të FBI-së po shkakton shqetësim në Shtetet e Bashkuara, pasi grupi i hakerëve ShinyHunters pretendon se ka vjedhur të dhëna personale dhe sensitive të mijëra punonjësve aktualë, ish-punonjësve dhe aplikantëve për një vend pune në Byro.
Sipas Reuters, grupi pretendoi më 22 shtator se kishte komprometuar FBIJobs.gov dhe se kishte siguruar të dhëna për një numër shumë të madh punonjësish të FBI-së. Hakerët publikuan një mostër që, sipas tyre, përmbante informacion për rreth 5 mijë agjentë.
Reuters verifikoi pjesërisht një pjesë të të dhënave, duke i krahasuar me regjistra krediti dhe informacione të mëparshme të publikuara në internet, por nuk mundi të përcaktonte përfundimisht se nga cili sistem ishin marrë të dhënat.
Në të dhënat e pretenduara se janë vjedhur përfshihen emra, adresa banimi, numra telefoni, numra të Sigurimeve Shoqërore, data lindjeje, detaje mbi vendet e punës dhe, në disa raste, emrat e familjarëve dhe kontakteve emergjente.
Por shqetësimi është shtuar pasi në materialet e siguruara nga Reuters janë shfaqur edhe të dhëna mbi detyrat e disa punonjësve në sektorë të ndjeshëm të FBI-së. Bëhet fjalë për persona që lidhen me operacione kundër spiunazhit kinez dhe rus, çështje që lidhen me Iranin dhe Hezbollah-un, mbikëqyrjen elektronike dhe operacionet e inteligjencës njerëzore.
Pretendohen edhe të dhëna mjekësore
Disa ditë më vonë, ShinyHunters pretendoi se kishte siguruar edhe të dhëna mjekësore të personelit të FBI-së.
Reuters raportoi se kishte shqyrtuar disa dokumente që përmbanin të dhëna nga ekzaminime mjekësore dhe vlerësime të punonjësve, përfshirë informacione nga testet e gjakut dhe urinës, elektrokardiograma dhe vlerësime të shëndetit mendor.
Agjencia e lajmeve thekson se nuk mund të përcaktojë nëse këto dokumente përfaqësojnë të gjithë informacionin që pretendohet se është vjedhur. FBI-ja, ndërkohë, ka konfirmuar se po heton incidentin, por nuk ka konfirmuar përmasat e pretenduara nga hakerët.
Vetë FBI-ja deklaroi se ishte në dijeni të pretendimit për komprometimin e portalit FBIJobs.gov dhe se po zhvillonte një hetim të plotë për të përcaktuar origjinën dhe shtrirjen e incidentit.
ShinyHunters pretendoi se kishte marrë deri në 2-3 terabajt të dhëna, por Reuters nuk ka qenë në gjendje të verifikojë këtë shifër.
Pse sulmi konsiderohet veçanërisht i ndjeshëm?
Ekspertët e sigurisë kibernetike kanë paralajmëruar se kombinimi i të dhënave personale me informacionet mbi detyrat e agjentëve mund të krijojë rreziqe serioze për sigurinë e tyre dhe të familjeve të tyre.
Informacionet mund të jenë veçanërisht të vlefshme për shërbimet e huaja të inteligjencës, nëse konfirmohet se përfshijnë persona që punojnë në operacione të ndjeshme.
Reuters ka raportuar se në materialet e publikuara nga hakerët janë identifikuar edhe njësi dhe role të lidhura me kundërzbulimin, survejimin dhe operacionet e inteligjencës.
Ndërkohë, Google dhe njësia e saj e sigurisë kibernetike Mandiant kanë raportuar se ShinyHunters ka rifilluar shfrytëzimin në shkallë të gjerë të një dobësie në softuerin Oracle PeopleSoft. Megjithatë, Reuters thekson se nuk ka mundur të konfirmojë nëse kjo dobësi është përdorur për sulmin ndaj FBI-së.
Arrestohet një 24-vjeçar në Holandë
Në zhvillimin më të fundit, policia holandeze ka arrestuar një 24-vjeçar në kuadër të hetimit për ShinyHunters.
Sipas Reuters, policia nuk bëri publik emrin e të arrestuarit, por Benjamin Korper, drejtues i kompanisë së sigurisë kibernetike Neo Security, identifikoi personin si Pepijn van der Stap, përgjegjës për sigurinë ofensive në kompaninë e tij.
Van der Stap kishte një të kaluar në krimin kibernetik dhe ishte dënuar në vitin 2023 për vjedhje të të dhënave dhe zhvatje, përpara se të kalonte në fushën e sigurisë kibernetike. Ai pritet të dalë para gjykatës në Roterdam.
Kompania Neo Security tha se nuk kishte prova deri tani që Van der Stap kishte komprometuar sistemet e saj apo të klientëve të saj.
Ndërkohë, ShinyHunters ka mohuar çdo lidhje me të arrestuarin dhe ka deklaruar se ai nuk është pjesë e grupit. Hetimi ndaj tij dhe hetimi amerikan për sulmin ndaj FBI-së vijojnë.